
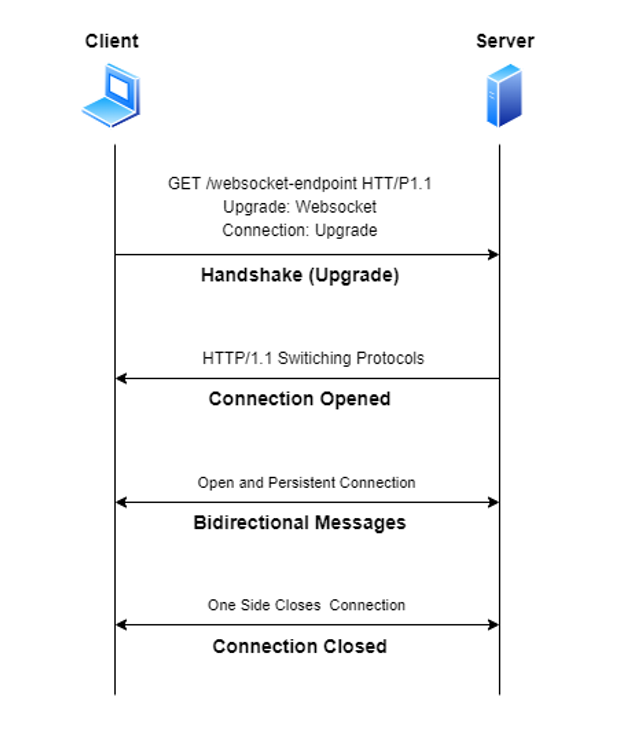
本文档旨在提供一套标准、可靠的方法,用于判断一个网络进程是否为 WebSocket 服务。我们将以一个从初步探测到完整验证的逻辑流程,来介绍如何使用 curl 和 wscat 这两个强大的命令行工具。
1. 准备工作与环境搭建
在测试目标服务之前,我们首先需要准备好工具,并搭建一个已知的 WebSocket 环境用于练习。
1.1 安装 wscat
wscat 是一个强大的 WebSocket 客户端,我们将用它来创建测试服务和进行最终的功能验证。(需要 Node.js/npm 环境)
npm install -g wscat1.2 启动本地测试服务
使用 wscat 的 -l (listen) 参数,可以在本地快速启动一个标准的“回声” WebSocket 服务。
# 在 8080 端口启动一个 WebSocket 服务
wscat -l 8080
终端会显示以下信息,代表服务已成功启动并等待连接:
Listening on port 8080这个服务会将客户端发来的任何消息原样返回,是理想的测试目标。
2. 测试流程与方法
我们推荐采用两步走的测试流程:首先用 curl 进行快速的握手探测,然后用 wscat 进行完整的连接验证。
2.1 步骤一:使用 curl 进行快速握手探测
curl 非常适合用来发送一次性的 HTTP 握手请求,可以快速判断目标进程是否具备 WebSocket 服务的基本特征,而无需建立持久连接。
2.1.1 标准探测(无认证)
这是最基础的测试,用于判断一个开放的端口是否响应 WebSocket 握手。
-
测试命令
curl -i -N \ -H "Connection: Upgrade" \ -H "Upgrade: websocket" \ -H "Sec-WebSocket-Version: 13" \ -H "Sec-WebSocket-Key: dGhlIHNhbXBsZSBub25jZQ==" \ http://<TARGET_IP>:<TARGET_PORT>/<PATH> -
结果分析
HTTP/1.1 101 Switching Protocols: 探测成功。这是 WebSocket 服务响应握手的唯一正确标志,可以初步断定这是一个 WebSocket 进程。- 其他状态码 (如
200,404,400): 探测失败。目标很可能是一个普通的 HTTP 服务,或者请求的格式、路径有误。
2.1.2 认证探测(处理 401 Unauthorized)
如果标准探测返回 401 Unauthorized,这强烈暗示目标是一个需要身份验证的 WebSocket 服务。
-
带认证的测试命令 在标准命令的基础上,通过
-H添加Authorization头部。curl -i -N \ -H "Connection: Upgrade" \ -H "Upgrade: websocket" \ -H "Sec-WebSocket-Version: 13" \ -H "Sec-WebSocket-Key: dGhlIHNhbXBsZSBub25jZQ==" \ -H "Authorization: Bearer <YOUR_TOKEN>" \ http://<TARGET_IP>:<TARGET_PORT>/<PATH> -
结果分析 如果添加 Token 后,响应从
401变为101 Switching Protocols,则可以确认这是一个需要认证的 WebSocket 服务。
2.2 步骤二:使用 wscat 进行连接与交互验证
通过了 curl 的握手探测后,我们需要用 wscat 来进行最终的功能验证。wscat 会建立一个真实、持久的 WebSocket 连接,这是判断服务是否完全正常的最终标准。
2.2.1 标准连接
# 连接一个无认证的 WebSocket 服务
wscat -c ws://<TARGET_IP>:<TARGET_PORT>/<PATH>
2.2.2 带认证的连接
使用 -H 或 --header 参数添加认证头。
# 连接一个需要认证的 WebSocket 服务
wscat -c "ws://<TARGET_IP>:<TARGET_PORT>/<PATH>" \
      -H "Authorization: Bearer <YOUR_TOKEN>"
2.2.3 结果分析
-
连接成功 终端会显示
Connected (press CTRL+C to quit)并进入一个交互式提示符>。结论:该进程 100% 是一个功能完备的 WebSocket 服务。 你可以在此提示符下输入任何消息并回车,观察服务器的响应。
-
连接失败 终端会打印详细的错误信息(如
error: Unexpected server response: 401)并退出。
3. 总结
| 工具 | 角色 | 优点 | 缺点 |
|---|---|---|---|
curl |
快速探测器 | 系统自带或易于安装,无需额外依赖 | 只能验证握手,无法进行后续交互 |
wscat |
最终验证器 | 功能最完整,支持握手、认证、交互通信 | 需要通过 npm 额外安装 |
推荐的标准化测试流程
- 初步探测:使用
curl发送不带认证的握手请求。 - 分析响应:
- 如果返回
101,则目标是 WebSocket 服务。 - 如果返回
401,则目标很可能是需要认证的 WS 服务。 - 如果返回其他,则目标不是 WebSocket 服务。
- 如果返回
- 认证探测:使用
curl补上Authorization头重试。如果返回101,则确认是需要认证的 WS 服务。 - 完整验证:使用
wscat携带必要的头部信息进行最终连接测试,验证服务的可用性。
留言